电信光猫里有一段代码,专门记你看了哪只股票(转自知乎)
上一篇拆电信光猫里的 m01-b01-inner 插件时,股票这块只顺带提了一句。后来回头细看,觉得值得单独写一篇。
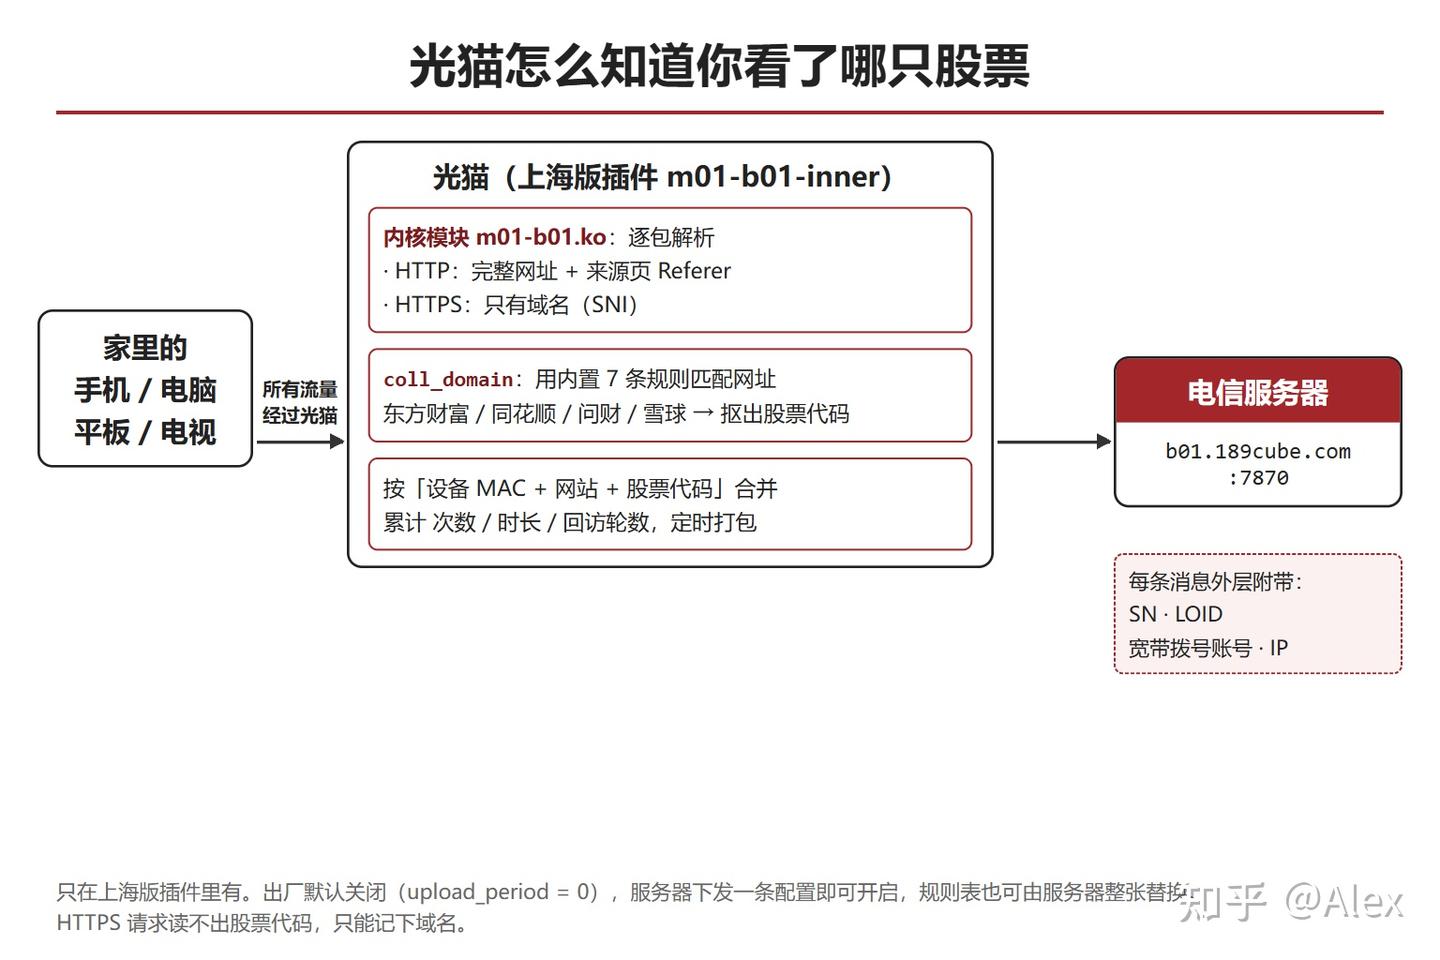
插件里有个模块叫 coll_domain,源码里写着一张表,列了东方财富、同花顺、问财、雪球的 7 个网址,专门从你的上网请求里抠股票代码,按设备记下你看了哪只股票、看了几次、看了多久,然后发到电信的服务器。这个模块只在上海版插件里有,出厂是关着的,但服务器下发一个参数就能打开,用户这边不会有任何提示。
一、源码原文
模块开头的说明和配置,原样贴出来:
local coll_domain = {
    type = "coll_domain",
    subtype = "coll_domain",
    help = "collect domain/stock data and send to svrdata",

    -- confs
    addr = {"b01.189cube.com:7870"},
    upload_period = 0,  -- default disable
    session_period = 1800,
    max_merge_count = 1000,
    stock_rule = {
        -- query
        ["gbapi.eastmoney.com"] = {url = {"[?&]code=%u*(%d+)&?"}},
        ["ai.10jqka.com.cn"] = {url = {"[?&]code=%u*(%d+)&?"}},
        ["www.iwencai.com"] = {url = {"[?&]q=%u*(%d+)&?"}},
        -- path
        ["stockpage.10jqka.com.cn"] = {url = {"[^/]/%u*(%d+)/?"}},
        ["xueqiu.com"] = {url = {"[^/]/%u*(%d+)/?"}},
        -- ref
        ["quote.eastmoney.com"] = {ref = {"[^/]/%a*(%d+).html"}},
        ["myfavor.eastmoney.com"] = {ref = {"[^/]/%a*(%d+).html"}},
    },
help 那行是写代码的人自己留的注释:收集域名和股票数据,发给 svrdata。upload_period = 0 就是那个开关,服务器把它改成大于 0 的数,模块就开始定时上报。
二、它盯着哪些平台
| 网址 | 平台 | 从哪里取代码 |
|---|---|---|
| http://gbapi.eastmoney.com | 东方财富(股吧接口) | 网址参数 code= |
| http://quote.eastmoney.com | 东方财富(行情页) | 来源页 Referer,如 /sh600000.html |
| http://myfavor.eastmoney.com | 东方财富(自选股) | 来源页 Referer |
| http://ai.10jqka.com.cn | 同花顺 | 网址参数 code= |
| http://stockpage.10jqka.com.cn | 同花顺(个股页) | 网址路径 /600000/ |
| http://www.iwencai.com | 问财 | 搜索词 q= |
| http://xueqiu.com | 雪球 | 网址路径 /S/SH600000 |
规则里的 %u*(%d+) 是 Lua 的匹配写法:先跳过 SH、SZ 这类大写前缀,再把后面的数字留下。查行情、看个股、搜股票、翻股吧、点自选股,炒股最常做的几件事都覆盖到了。连自选股都专门列了一条,写规则的人很清楚什么数据最值钱。
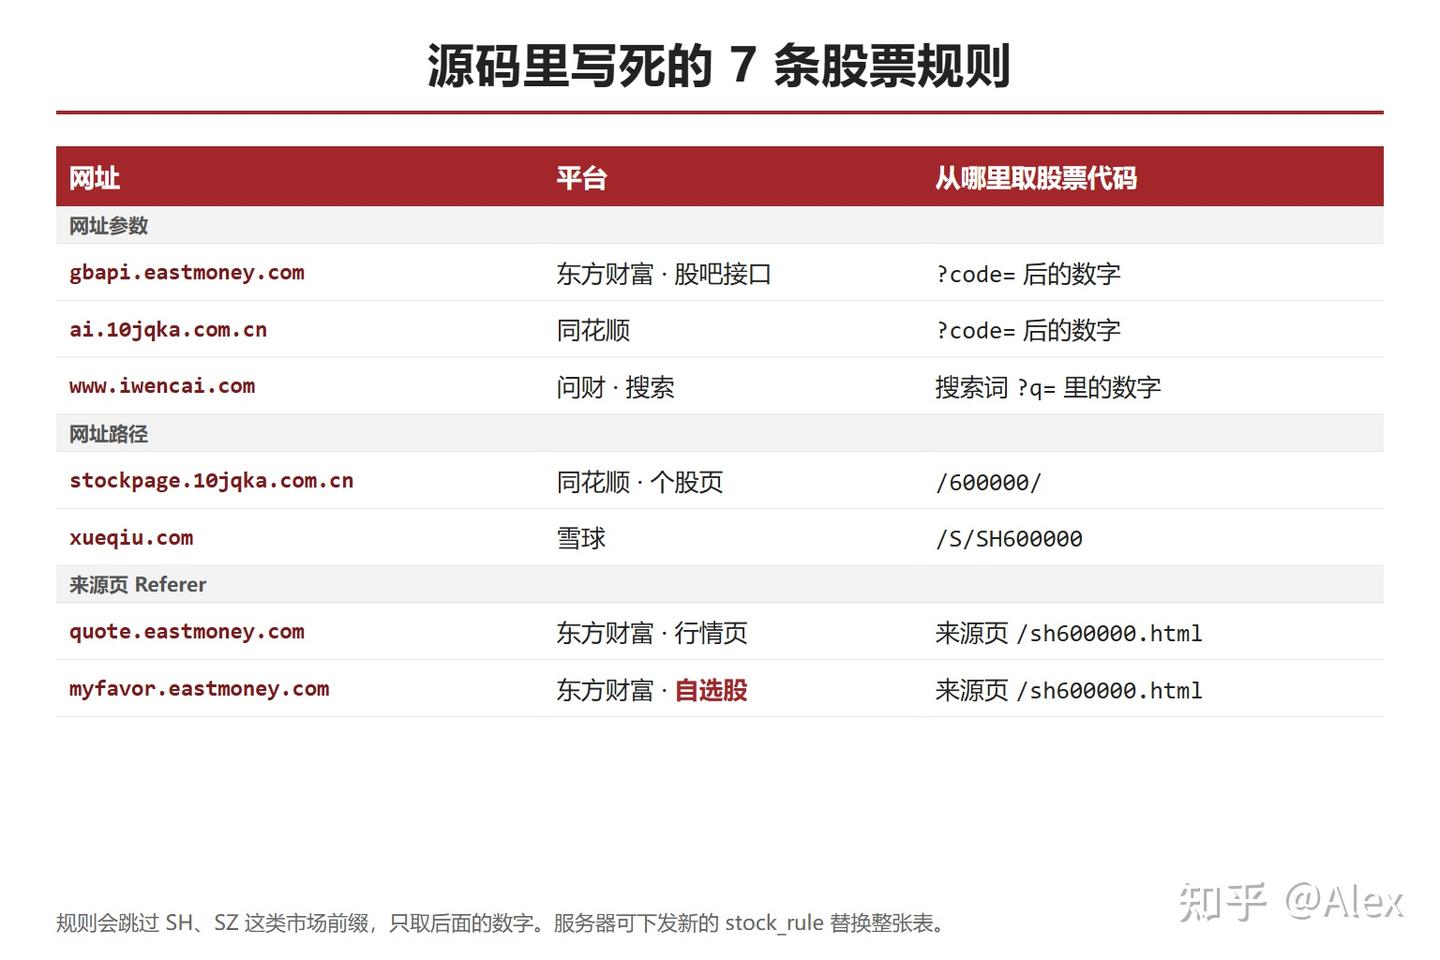
这 7 条只是出厂自带的。服务器可以下发新的 stock_rule 把整张表换掉,想盯哪个网站就加哪个。
三、它是怎么拿到网址的
光猫内核里有个模块 m01-b01.ko,把经过的流量逐包拆开,HTTP 请求交出完整网址和 Referer,HTTPS 连接交出域名。coll_domain 两路都接了:
coll_domain.http_sindex = actor.subscribe("HTTP", http_deal)
coll_domain.https_sindex = actor.subscribe("HTTPS", https_deal)- HTTP:完整网址和 Referer 都在,规则一匹配,股票代码就出来了。
- HTTPS:只有域名。抠不出代码,但会记一笔”这台设备上过 xueqiu.com”。
所以股票代码只能从明文 HTTP 里抠。走 HTTPS 的请求,它只知道你打开了哪个炒股网站。
四、一条记录长什么样
抠出来的代码按”设备 MAC + 网站 + 股票代码”合并计数,到点打包上传。字段来自源码里的 upload_merge(),值是我填的示例:
{
  "type": "stock",
  "mac": "设备 MAC",
  "domain": "stockpage.10jqka.com.cn",
  "stock_code": "600000",
  "pv": 37,
  "duration": 12,
  "session": 3,
  "osid": "设备系统类型",
  "first_time": "第一次看到的时间",
  "update_time": "最后一次看到的时间",
  "upload_time": "上传时间"
}pv:这只股票被请求了几次。duration:看了几分钟,同一分钟里只算一次。session:隔半小时以上算新的一轮,等于记下你一天里回来看了几回。osid:设备是什么系统,由插件另一个模块识别。
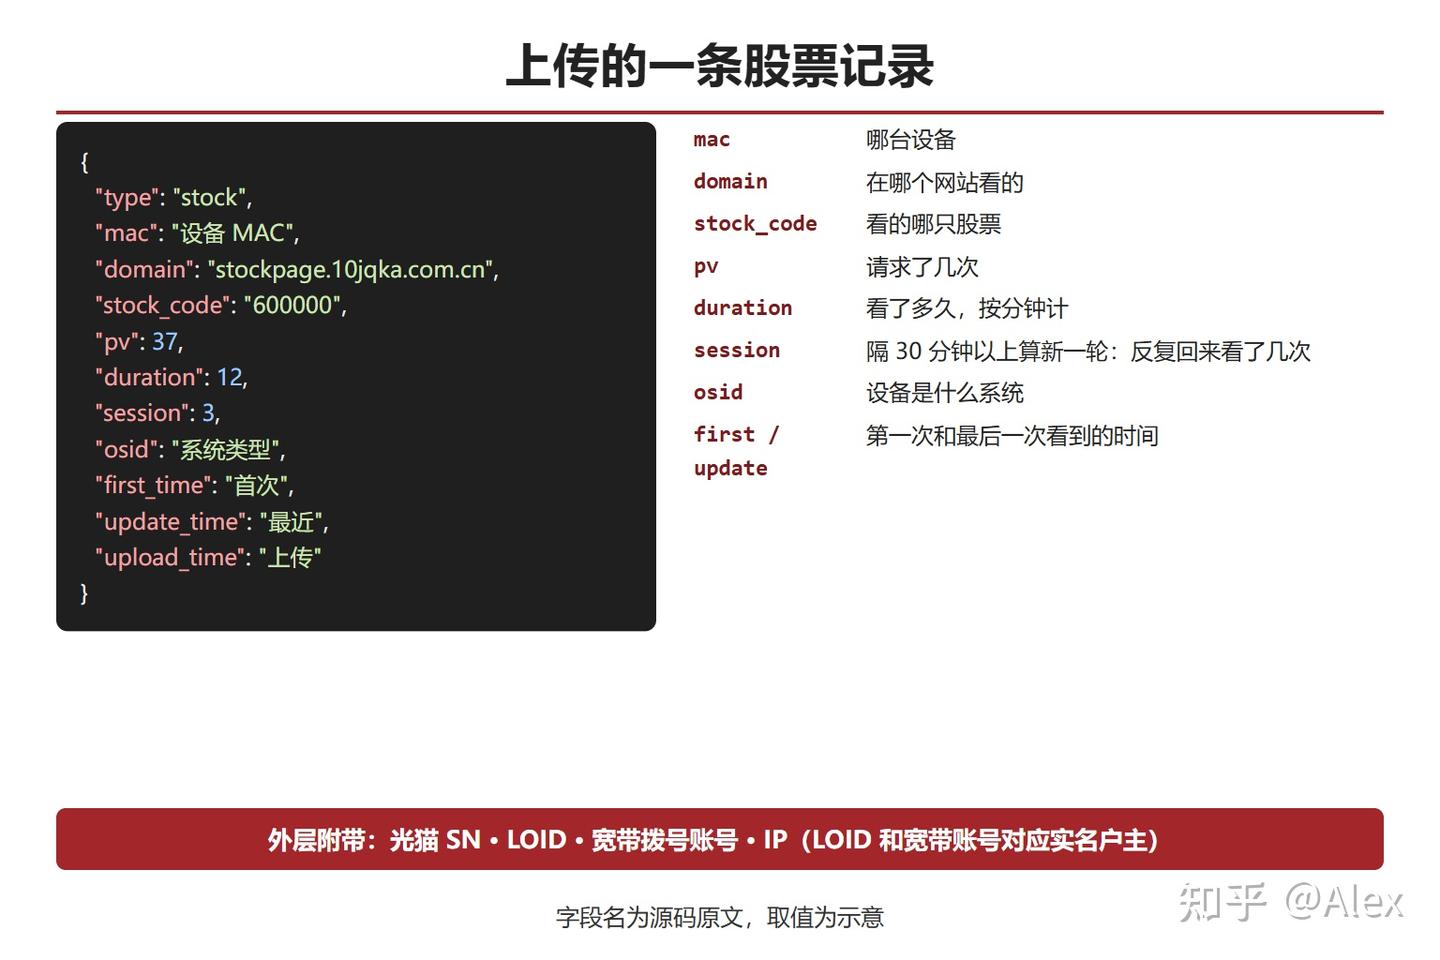
光有这条还对不上人。但插件所有上报都走同一个 dpi.async_call,发之前会在外面再包一层:
local msg = string.format('{"data":%s,"sn":"%s","oui":"%s","int_ver":"%s","ad":"%s", "ipv4":"%s", "loid":"%s"}',
                          data, dpi.sn, dpi.oui, dpi.int_ver, dpi.pppoe, localaddr, dpi.loid)
ad 是宽带拨号账号,loid 是光猫注册码,办宽带时都登记在户主名下。到了服务器那边,就是哪一户、哪台设备、哪天、看了哪只股票、看了几次、看了多久、回来了几回。
五、现在还有多少请求是明文
我对这 7 个网址各发了一次明文 HTTP 请求,只请求首页,不带参数:
| 网址 | 结果 |
|---|---|
| http://gbapi.eastmoney.com | 直接响应,不跳 HTTPS |
| http://myfavor.eastmoney.com | 直接响应,不跳 HTTPS |
| http://ai.10jqka.com.cn | 直接响应,不跳 HTTPS |
| http://stockpage.10jqka.com.cn | 直接响应,不跳 HTTPS |
| http://quote.eastmoney.com | 跳转 HTTPS |
| http://www.iwencai.com | 跳转 HTTPS |
| http://xueqiu.com | 跳转 HTTPS |
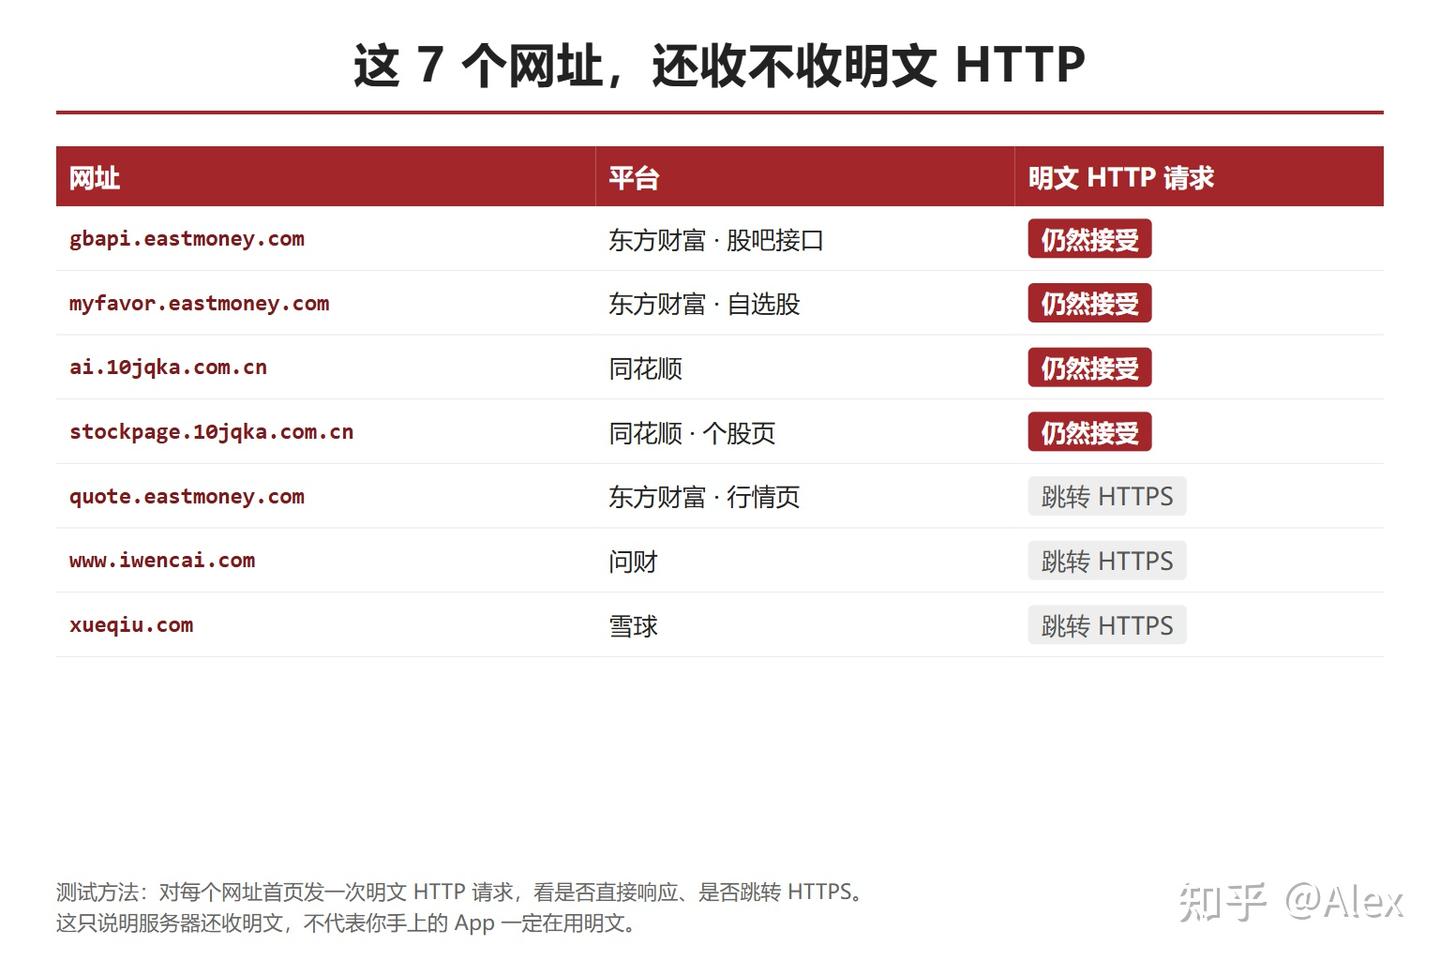
7 个里有 4 个还收明文,股吧接口和自选股都在里面。服务器收明文,不等于你手机上的 App 一定发明文,但下面这几种情况很容易漏:
- 电脑上的老版行情软件和网页书签。 好几年没更新的客户端,或者收藏夹里存的还是
http://开头的地址。 - App 里内嵌的网页。 主程序走 HTTPS,个股资讯、股吧、F10 这些常常是嵌进去的网页,里面的接口和图片地址不一定都升级了。
- 家里的旧设备。 电视、旧平板、老人用的旧手机,系统和 App 都老,明文请求多。
- Referer。 东方财富那两条规则不看你请求的是什么,看的是你从哪个页面过来。哪怕只是页面里加载的一张图片,只要它走 HTTP、来源页带着
sh600000.html,代码照样被抠出来。
六、这种数据值钱在哪
一户人家天天盯着哪几只股票、多久看一次、追涨还是死守,这是券商、理财和荐股公司最想要的客户画像。网上叫卖”运营商 DPI 股民数据”的广告这几年一直有人在发。荐股诈骗团伙拉人进群,用的也是买来的股民名单,最高检通报过的典型案例里就有。
类似的事运营商那边出过:
- 瑞智华胜案:2018 年案发,这家公司在运营商机房的服务器上放了代码,从流量里截取用户 Cookie 等数据,涉及约 30 亿条,7 人被起诉。
- Verizon「超级 Cookie」:往用户的 HTTP 请求里塞唯一追踪标识做广告,2016 年被美国 FCC 罚了 135 万美元。
这段代码已经装在光猫里了,开关在服务器手上。
七、你能做什么
- 光猫改桥接,用自己的路由器拨号。 光猫只做光电转换,插件能看到的流量会少很多。改法上一篇写过。
- 只用 HTTPS。 浏览器打开”仅 HTTPS 模式”,炒股软件更新到最新版,别用停更多年的老客户端。
- 旧设备别拿来看盘。 电视、旧平板、老人手机,能不用就不用。
源码出处:上海电信光猫 m01-b01-inner 插件解密后的 Lua,模块 coll_domain。浙江版插件里没有这个模块,也没有这张规则表。